Какво е фишинг (phishing) – опреснете знанията си
Какво е фишинг (phishing), как да разпознаем измамните съобщения и да защитим личните си данни?
Събрах най-важното по темата „фишинг“. Опреснете знанията си.
Фалшив имейл от банка, предупреждение за блокиран Facebook профил, съобщение за недоставена пратка или привидно изгодна оферта. Зад подобни известия понякога стои фишинг – един от най-разпространените методи за кражба на пароли, лични данни и достъп до онлайн акаунти. Как работят тези измами, по какво можем да ги познаем и какво да направим, ако вече сме натиснали опасен линк?
Какво е фишинг (phishing)?
Фишинг (phishing) е вид киберизмама, при която престъпници се представят за доверени организации или хора, за да подведат потребителите да разкрият поверителна информация или да извършат определено действие.
Най-често измамата започва с електронно съобщение, което изглежда изпратено от банка, куриерска компания, онлайн магазин, социална мрежа или популярна технологична платформа.
В него може да има предупреждение за проблем, предложение за награда, искане за потвърждаване на самоличност или съобщение за предстоящо ограничаване на достъпа.
Целта е получателят да отвори фалшив сайт, да въведе данните си или да изтегли опасен файл.
Терминът phishing произлиза от английското fishing – риболов. Аналогията е с примамка, която се използва, за да бъде уловена жертвата.
При фишинга примамката е съобщението, а желаната „плячка“ може да бъде парола, банкова информация, код за достъп или контрол върху дигитален профил.
Как работи една фишинг атака?
Представете си, че получавате имейл със заглавие „Спешно: профилът ви ще бъде блокиран“.
Подателят изглежда като представител на известна социална мрежа. Съобщението твърди, че е установено нарушение на правилата и трябва незабавно да потвърдите самоличността си.
В имейла има бутон „Потвърдете профила“.
След натискането му се отваря страница, която визуално прилича на официалния сайт на платформата.
Въвеждате потребителското си име и паролата, но вместо да влезете в истинския си профил, изпращате тези данни на измамниците.
Ако те успеят да ги използват, могат да получат достъп до акаунта ви, да променят настройките, да изпращат съобщения от ваше име или да се опитат да превземат свързани профили.
Фишингът не винаги изисква инсталиране на вирус. Понякога една добре изработена фалшива страница е достатъчна, за да доведе до сериозна злоупотреба.
Седем характерни примера за фишинг измами
1. Фалшиво съобщение от банка
Получавате известие, че банковата ви сметка е временно ограничена и е необходимо да потвърдите данните си.
Линкът води към страница, наподобяваща електронното банкиране. Ако въведете паролата и други кодове за удостоверяване, престъпниците могат да се опитат да получат достъп до вашите средства.
2. Съобщение за недоставена пратка
Получавате известие, че куриер не може да достави поръчката ви поради непълен адрес или неплатена такса.
Предлага се да отворите линк и да заплатите малка сума.
Фалшивата страница може да поиска пълните данни на банковата ви карта.
3. Предупреждение за блокиран Facebook или Instagram профил
Съобщението твърди, че сте нарушили правилата за авторски права или че профилът ви ще бъде изтрит.
За да избегнете санкцията, трябва да отворите определен адрес и да потвърдите самоличността си.
Този сценарий е особено опасен за инфлуенсъри, създатели на съдържание и администратори на бизнес страници.
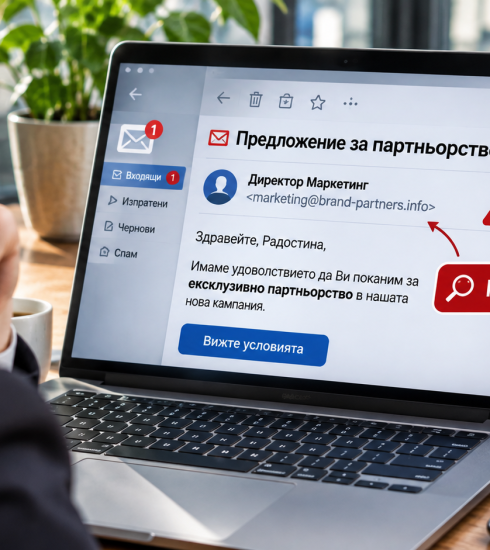
4. Измамно предложение за рекламно партньорство
Получавате имейл от предполагаем представител на известна марка.
Предлага ви се платена кампания, но за да разгледате договора, трябва да изтеглите файл или да се регистрирате в непозната платформа.
Възможно е файлът да съдържа злонамерен софтуер, а страницата да е създадена за кражба на данни.
5. Фалшива фактура или платежно нареждане
На служебния имейл пристига фактура от непознат или имитиращ реален доставчик.
В прикачения файл може да има опасно съдържание, а в съобщението – променени данни за плащане.
Подобни атаки представляват риск и за малките предприятия.
6. Съобщение за спечелена награда
Уведомяват ви, че сте избрани за победител в томбола, конкурс или промоционална кампания.
За получаване на наградата се изискват лични данни или предварително заплащане на такса.
Понякога се използва името на действително съществуваща компания, която няма нищо общо с измамата.
7. Фалшиво предупреждение за сигурността
Получавате известие, че паролата ви е изтекла или че някой се е опитал да влезе в профила ви.
Съобщението ви приканва незабавно да смените паролата чрез предоставен линк.
Именно този линк може да води към подправена страница.
Как да разпознаем фишинг имейл или съобщение?
Някои фишинг съобщения са лесни за разпознаване, но други са професионално оформени и могат да изглеждат почти идентични с истинска кореспонденция.
Затова не трябва да се разчита само на правописните грешки, лошия дизайн или необичайния език.
По-надеждно е да проверите няколко обстоятелства.
Кой действително е подателят?
Името, което виждате в пощата, може да бъде произволно. Проверете пълния имейл адрес, включително домейна след знака @.
Очаквате ли подобно съобщение?
Неочаквано предупреждение за блокиран профил, плащане или доставка заслужава независима проверка.
Къде води линкът?
На компютър обикновено можете да поставите показалеца върху линка, без да го натискате, за да видите адреса. На телефон можете да използвате визуализацията на връзката, когато устройството я предлага, без да отваряте сайта.
Искат ли ви парола или код?
Не въвеждайте поверителни данни в страница, отворена чрез непоискано съобщение.
Притискат ли ви да действате веднага?
Измамниците често използват ограничени срокове и заплахи, за да не оставят време за проверка.
Този психологически механизъм се наблюдава и в други форми на дигитално въздействие. Например таймерите и посланията за спешност в онлайн магазините могат да насърчат прибързани решения. Разбира се, не всеки търговски таймер представлява измама, но принципът на психологическия натиск е сходен.
Как да проверим дали един сайт е фалшив?
Фишинг сайтовете могат да копират логото, цветовете, менютата и страниците за вход на реални услуги.
Затова визуалната прилика не е достатъчно доказателство за автентичност.
Най-важно е да проверите действителния интернет адрес.
Например адреси като facebook-security.example или bank-verification.example могат да изглеждат тематично свързани с известна услуга, но не са нейни официални домейни. Тези примерни адреси са илюстративни.
Особено внимателно проверявайте домейните с допълнителни думи, заменени букви или необичайни окончания.
Не се доверявайте единствено на катинарчето в браузъра.
HTTPS означава, че връзката между браузъра и сайта е криптирана. Това не удостоверява, че собственикът на сайта е почтен или че страницата действително принадлежи на организацията, за която се представя.
Най-сигурната практика е сами да отворите официалния сайт чрез познат адрес, запазен маркер или официално приложение.
Каква е разликата между фишинг, вишинг и смишинг?
Трите понятия описват близки разновидности на социалното инженерство.
Фишинг (phishing) – използване на подвеждащи електронни съобщения и интернет страници за кражба на информация или предизвикване на опасно действие.
Вишинг (vishing) – измами чрез телефонни разговори или друга гласова комуникация.
Смишинг (smishing) – фишинг чрез SMS съобщения.
Тези методи могат да бъдат комбинирани в една атака.
Например получавате фалшив имейл от банка, последван от телефонно обаждане от човек, който твърди, че е служител на нейния отдел за сигурност.
За подробен анализ на подобни гласови манипулации прочетете какво е вишинг (vishing) и как да се предпазим от телефонни измами.
Защо фишингът е особено опасен за инфлуенсърите?
За човек, който поддържа личен профил, загубата на достъп до социална мрежа е сериозно неудобство.
За инфлуенсър или създател на съдържание последиците могат да бъдат значително по-големи.
Социалният профил може да представлява изграден с години канал за комуникация, средство за професионална дейност, рекламни партньорства и приходи.
При превземането му престъпниците могат да получат достъп до лични съобщения, професионални контакти, администраторски права и свързани рекламни акаунти.
Възможно е да започнат да изпращат измамни предложения на последователите, да публикуват фалшиви рекламни кампании или да се представят за собственика на профила.
Това превръща фишинга не само в проблем на киберсигурността, но и в риск за дигиталната репутация.
Особено внимателно трябва да се проверяват непоискани предложения за сътрудничество, файлове с договори, известия за авторски права и искания за достъп до рекламни платформи.
Изкуственият интелект прави ли фишинг измамите по-убедителни?
Генеративният изкуствен интелект позволява бързо създаване на текстове, преводи и визуални материали.
Тези възможности могат да бъдат използвани и злонамерено.
Измамниците могат да подготвят убедително написани съобщения, които не съдържат характерните правописни грешки на по-старите фишинг кампании.
Могат да адаптират съдържанието към определена професия, език или публично известна информация за получателя.
Това означава, че добрият стил и професионалният вид на едно съобщение не доказват неговата надеждност.
По-широкият проблем е разгледан и в материала за злонамереното използване на изкуствен интелект и начините за защита.
Какво да направим, ако вече сме натиснали фишинг линк?
Натискането на подозрителен линк не означава автоматично, че профилът ви е откраднат или устройството е заразено.
Важно е какво се е случило след това.
Ако само сте отворили страницата
Затворете я, без да въвеждате данни, да изтегляте файлове или да разрешавате известия.
Актуализирайте браузъра и устройството, ако има налични обновления, и наблюдавайте профилите си за необичайна активност.
Ако сте въвели парола
Отворете истинския сайт по независим начин и незабавно сменете паролата си.
Ако използвате същата парола и на други места, сменете я и там.
Проверете активните сесии, свързаните устройства, имейла за възстановяване и настройките за сигурност.
Активирайте многофакторно удостоверяване, ако все още не го използвате.
Ако сте предоставили банкови данни
Свържете се незабавно с банката чрез официален канал.
Поискайте проверка на операциите и съответните защитни мерки за картата или електронното банкиране.
Не разчитайте само на смяната на паролата, ако вече сте предоставили данни от платежна карта.
Ако сте изтеглили файл или инсталирали приложение
Не го отваряйте повторно и не предоставяйте допълнителни разрешения.
Използвайте надежден инструмент за проверка на устройството. Ако има признаци за заразяване, потърсете техническа помощ.
При съмнение, че устройството е компрометирано, сменяйте важните си пароли от друго, надеждно устройство.
Ако е засегнат служебен профил
Уведомете възможно най-бързо администратора или отговорното лице за информационната сигурност.
Не изтривайте доказателствата за атаката, преди да бъде преценено какво е необходимо за установяване на инцидента.
Подробни практически насоки за реакция при фишинг публикува и британският Национален център за киберсигурност (NCSC).
Как да защитим профилите си от бъдещи фишинг атаки?
Най-добрата защита съчетава технически мерки и разумно поведение.
Използвайте различна, силна парола за всеки важен профил. Мениджърът на пароли може да улесни създаването и съхраняването им.
Активирайте многофакторно удостоверяване. Когато услугата позволява, предпочитайте passkeys или други устойчиви на фишинг методи.
Редовно обновявайте браузъра, операционната система и приложенията си.
Не отваряйте файлове от непознати податели само защото изглеждат като фактури, договори или официални документи.
Проверявайте внимателно исканията за промени в пароли, банкови данни, права на администратори и методи за възстановяване на акаунти.
Ограничете публичната информация, която може да бъде използвана за създаване на персонализирани измами.
Защитете особено добре основния си имейл акаунт. Чрез него често се възстановява достъпът до други онлайн услуги.
Къде да подадем сигнал за фишинг?
При подозрително съобщение можете да използвате функцията за докладване на фишинг в електронната си поща или социалната платформа.
Ако съобщението се представя за изпратено от конкретна организация, уведомете я чрез официалните ѝ канали.
При компрометирана банкова сметка първата стъпка е незабавен контакт с банката.
При данни за престъпление можете да подадете сигнал до полицията или чрез официалния портал за киберпрестъпност на ГДБОП – cybercrime.bg.
Полезно е да запазите имейла, адреса на подозрителния сайт, получените съобщения и информацията за евентуално извършени операции.
Най-важният урок: не всяко съобщение е това, за което се представя
Фишингът е успешен не защото хората непременно не познават технологиите, а защото престъпниците използват познати ситуации, институции и човешки реакции.
Можем да получим измамно съобщение, когато очакваме пратка, работим по договор, управляваме социален профил или извършваме банково плащане.
Всяка такава ситуация може да бъде използвана като убедителна примамка.
Затова най-важният навик е независимата проверка.
Не влизайте в профил чрез линк от неочаквано съобщение. Не предоставяйте пароли и кодове. Проверявайте реалния адрес на сайта и потвърждавайте важните искания по официален канал.
Няколко минути проверка могат да предотвратят загубата на пари, лични данни, дигитална идентичност и професионална репутация.