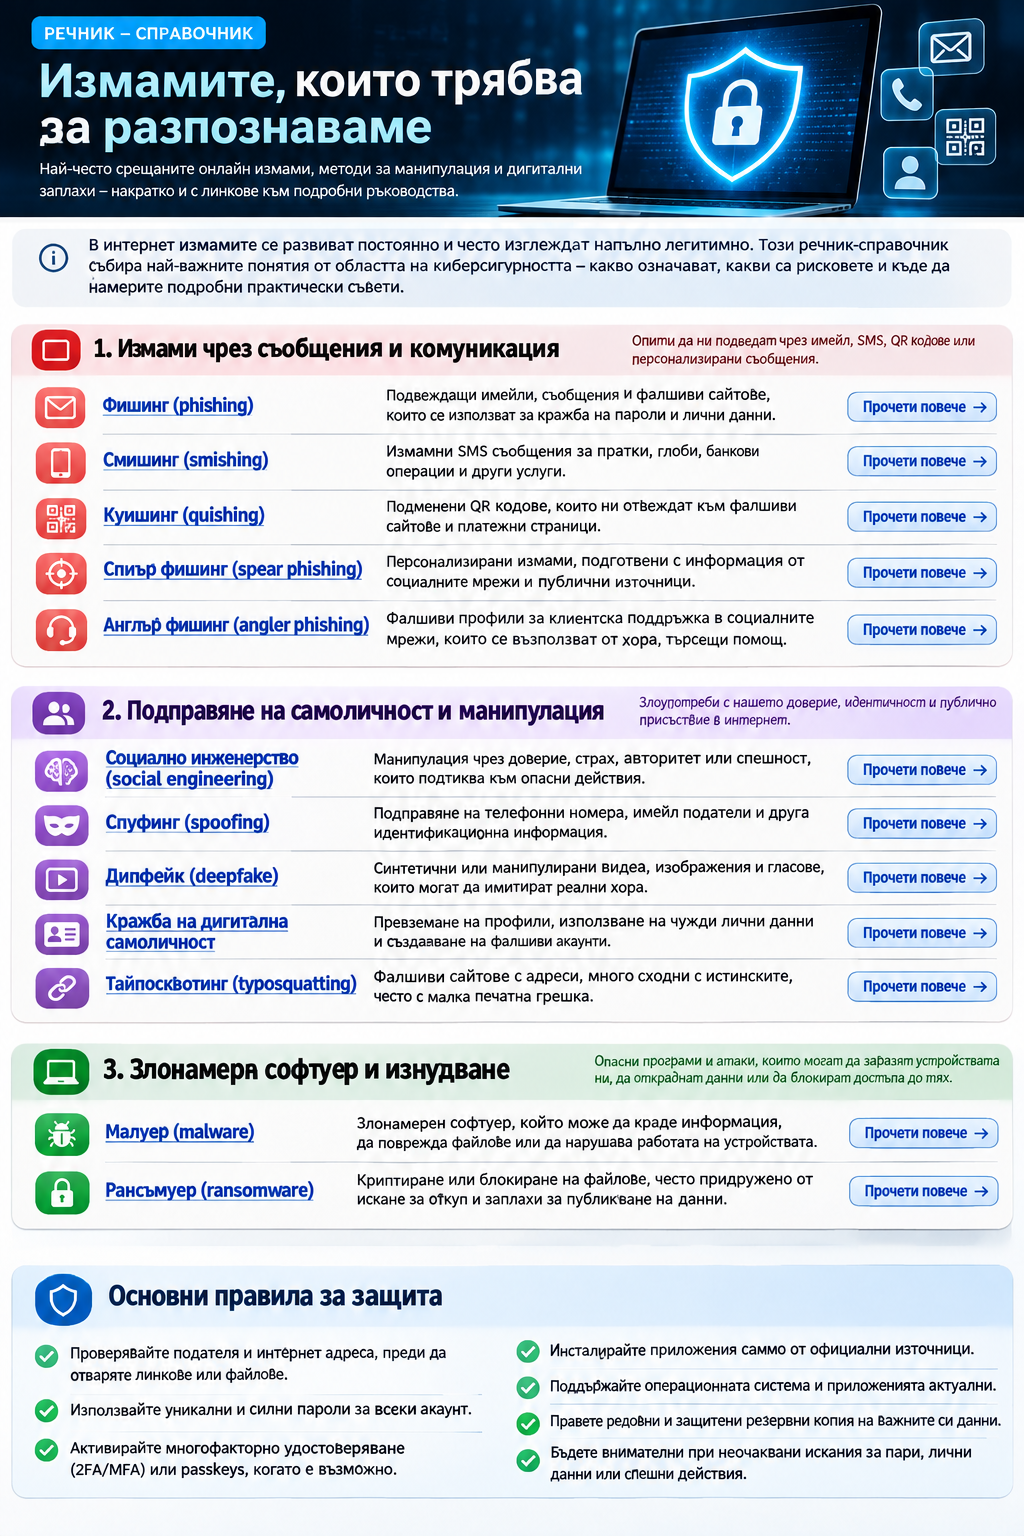
Дигитални измами – речник на заплахите и защитата
Измамите, които трябва да разпознаваме – речник на дигиталните заплахи и начините за защита
Кои са най-разпространените дигитални измами, какво означават фишинг, вишинг, смишинг, спуфинг, дипфейк и други понятия от киберсигурността и как да се предпазим? Този речник-справочник обяснява на разбираем език основните онлайн заплахи, начините, по които действат измамниците, и предупредителните сигнали, които не бива да пренебрегваме. Към всяко понятие има връзка към подробен материал с примери и практически препоръки.
Дигиталните измами – защо е важно да познаваме термините?
Интернет ни позволява да общуваме, работим, пазаруваме и управляваме финансовите си средства от почти всяко място.
Същевременно дигиталната среда създава възможности за престъпници, които използват технологии, чужда самоличност и психологически манипулации, за да получат достъп до лични данни, банкови сметки и онлайн профили.
Понякога измамата започва с електронно писмо. Друг път – с телефонно обаждане, SMS, QR код или предложение за рекламно партньорство.
Възможно е дори да попаднем на фалшив интернет сайт, след като сме допуснали обикновена печатна грешка в адреса.
Много от тези методи имат специфични названия, които звучат сложно, но описват сравнително разбираеми механизми.
Познаването им ни помага да разберем не само какво означава даден термин, но и как да реагираме в реална ситуация.
Този справочник обединява основните понятия от поредицата за дигитална сигурност на Influencerbg.site.
Не всички описани заплахи са измами в тесния смисъл. Някои представляват методи за манипулация, други – начини за подправяне на идентичност, а трети – разновидности на злонамерен софтуер.
Общото между тях е, че могат да застрашат нашите данни, финансови средства, дигитални профили и професионална репутация.
Измами чрез съобщения, телефонни обаждания и QR кодове
1. Фишинг (phishing) – измамни съобщения и фалшиви сайтове
Фишингът е метод, при който престъпниците се представят за доверени организации или хора, за да получат пароли, лични данни, платежна информация или достъп до онлайн профили.
Обикновено се използват подвеждащи имейли, фалшиви страници за вход, съобщения за проблем с банкова сметка или предупреждения за блокиране на профил.
Как да го разпознаем? Особено подозрителни са неочакваните искания за пароли, кодове за сигурност и потвърждаване на самоличност чрез непознати линкове.
Подробно: Какво е фишинг (phishing) и как да разпознаем измамните съобщения и сайтове?
2. Вишинг (vishing) – телефонни измами
Вишингът е разновидност на фишинга, при която измамниците използват телефонни разговори или друга гласова комуникация.
Те могат да се представят за банкови служители, представители на държавни институции или техническа поддръжка.
Често съобщават за измислена опасност – например неправомерно изтеглени пари – и предлагат незабавно съдействие.
Как да го разпознаем? Непознат събеседник настоява да му продиктувате код, да потвърдите операция или да извършите превод, за да „защитите“ парите си.
Подробно: Какво е вишинг (vishing) и как да се предпазим от телефонни измами?
3. Смишинг (smishing) – измами чрез SMS
Смишингът използва SMS съобщения, които подканват получателя да отвори опасен линк или да предостави поверителна информация.
Характерни примери са фалшивите известия за задържани куриерски пратки, неплатени глоби, банкови проблеми или изтичащи абонаменти.
Съобщенията могат да изглеждат изпратени от позната компания или институция.
Как да го разпознаем? Получавате неочакван SMS, който изисква бързо плащане, въвеждане на банкови данни или отваряне на непознат сайт.
Подробно: Какво е смишинг (smishing) и как да разпознаем измамните SMS съобщения?
4. Куишинг (quishing) – измами чрез QR кодове
Куишингът е разновидност на фишинга, при която измамниците използват QR кодове, за да насочват потребителите към фалшиви интернет страници.
Такива кодове могат да бъдат поставени върху паркомати, рекламни плакати, менюта, автомати за плащане или съобщения.
Самият QR код не е вирус. Опасността е в адреса, към който води, и действията, които потребителят извършва след сканирането.
Как да го разпознаем? QR кодът изглежда подменен, а отворената страница иска необичайна регистрация, банкова парола или платежни данни.
Подробно: Какво е куишинг (quishing) и как QR кодовете могат да бъдат използвани за измами?
5. Спиър фишинг (spear phishing) – персонализирани измами
Спиър фишингът е целенасочена фишинг атака, при която престъпниците предварително проучват конкретен човек или организация.
Използват реална информация за професията, интересите, контактите и текущите проекти на жертвата.
Например инфлуенсър може да получи фалшиво предложение за рекламно партньорство, което споменава негови действителни публикации.
Как да го разпознаем? Получавате необичайно искане, което изглежда лично и убедително, но изисква да отворите непознат файл, да влезете в нова платформа или да предоставите достъп.
Подробно: Какво е спиър фишинг (spear phishing) и как измамниците използват личната ни информация?
6. Англър фишинг (angler phishing) – фалшива клиентска поддръжка
Англър фишингът използва фалшиви профили за обслужване на клиенти в социалните мрежи.
Измамниците наблюдават публични оплаквания и въпроси към компании, банки и онлайн магазини.
Когато човек потърси съдействие, престъпникът може да се представи за служител на организацията и да предложи помощ.
Как да го разпознаем? След публичен въпрос получавате отговор от непроверен профил, който ви насочва към външен сайт или иска лични и банкови данни.
Подробно: Какво е англър фишинг (angler phishing) и как фалшивата клиентска поддръжка краде данни?
Манипулация, подправяне на самоличност и фалшиво съдържание
7. Социално инженерство (social engineering) – психологическа манипулация
Социалното инженерство е общ подход, при който нападателят използва доверие, страх, авторитет, любопитство или усещане за спешност, за да подведе човека.
Вместо да преодолява техническа защита, измамникът се опитва да убеди потребителя сам да предостави информация или да извърши действие.
Много разновидности на фишинга използват именно социално инженерство.
Как да го разпознаем? Някой ви притиска да действате незабавно, използва заплахи или авторитет и не ви оставя възможност да проверите информацията независимо.
Подробно: Какво е социално инженерство и как измамниците манипулират поведението ни?
8. Спуфинг (spoofing) – подправяне на идентичност
Спуфингът е подправяне или имитиране на идентификационна информация.
Например измамник може да направи така, че телефонното обаждане да изглежда като идващо от познат номер.
Други разновидности включват подправяне на информацията за изпращача на имейл или определени технически данни.
Как да го разпознаем? Познат номер или адрес ви отправя необичайно искане за пари, пароли или поверителна информация.
Подробно: Какво е спуфинг (spoofing) и как се подправят телефонни номера и имейли?
9. Дипфейк (deepfake) – фалшиви видеа, снимки и гласове
Дипфейк е реалистично синтетично или манипулирано съдържание, създадено с помощта на изкуствен интелект.
Технологията може да бъде използвана за имитация на човешко лице, движения или глас.
При злонамерена употреба могат да бъдат създадени фалшиви реклами, изказвания и съобщения от името на реални личности.
Как да го разпознаем? Не разчитайте само на външния вид или гласа. Проверявайте произхода на съдържанието и всяко необичайно искане чрез независим канал.
Подробно: Какво е дипфейк (deepfake) и как да разпознаем фалшиви видеа, снимки и гласове?
10. Кражба на дигитална самоличност – злоупотреба с чужди профили и данни
Кражбата на дигитална самоличност обхваща различни форми на неправомерно използване на лични данни, онлайн акаунти и информация, чрез която човек може да бъде идентифициран.
Измамник може да създаде фалшив профил с чужди снимки, да получи контрол върху истински акаунт или да използва откраднати данни за последващи злоупотреби.
Как да го разпознаем? Появяват се непознати влизания, публикации, промени в профила или акаунти, които използват вашето име и снимки без разрешение.
Подробно: Какво е кражба на дигитална самоличност и как да защитим личните си данни и онлайн профили?
11. Тайпосквотинг (typosquatting) – измамни интернет адреси
Тайпосквотингът използва интернет домейни, които много приличат на адресите на действителни сайтове.
Разликата може да бъде една пропусната буква, допълнителен символ, разменени букви или друго сходно изписване.
При злонамерена употреба потребителят може да попадне на фалшив онлайн магазин, платежна страница или форма за вход.
Как да го разпознаем? Адресът изглежда познат, но съдържа дребна разлика от официалния домейн.
Подробно: Какво е тайпосквотинг (typosquatting) и как фалшивите интернет адреси крадат данни?
Злонамерен софтуер и дигитално изнудване
12. Малуер (malware) – злонамерен софтуер
Малуер е общото название за софтуер, предназначен или използван за извършване на вредоносни действия.
Той може да се опитва да краде информация, да наблюдава потребителя, да нарушава работата на устройството или да осигурява неразрешен достъп.
Сред разновидностите му са вируси, троянски коне, шпионски програми и рансъмуер.
Как да го разпознаем? Подозрителни приложения, необичайни системни промени, предупреждения за сигурността или неизвестна активност могат да бъдат повод за проверка. Не всяко забавяне на устройство обаче означава заразяване.
Подробно: Какво е малуер (malware), как заразява телефона и компютъра и как да се защитим?
13. Фалшиви софтуерни актуализации (Fake Software Updates)
Метод за дигитална измама, при който престъпници имитират официални софтуерни актуализации на операционни системи, браузъри и приложения. Целта е потребителят да бъде подведен да инсталира зловреден софтуер, чрез който могат да бъдат откраднати пароли, лични данни и финансова информация.
Прочетете повече: Как измамниците заразяват устройства чрез фалшиви актуализации
14. Рансъмуер (ransomware) – блокиране на файлове срещу откуп
Рансъмуерът е разновидност на злонамерения софтуер, използвана за изнудване.
При типична атака престъпниците криптират файловете и изискват заплащане срещу обещание за възстановяване на достъпа.
В някои случаи данните предварително се открадват, след което извършителите заплашват да ги публикуват.
Как да го разпознаем? Файловете внезапно стават недостъпни и се появява искане за откуп или заплаха за разпространение на информация.
Подробно: Какво е рансъмуер (ransomware), как се блокират файлове срещу откуп и как да се защитим?
15. Credential stuffing – превземане на профили чрез откраднати пароли
Credential stuffing е вид кибератака, при която престъпниците използват вече компрометирани комбинации от имейл адреси и пароли, за да опитват автоматизирано влизане в други онлайн услуги.
Например, ако използвате една и съща парола за електронната поща, Facebook и онлайн магазин, изтичането ѝ от една услуга може да застраши и останалите ви профили.
Как да го разпознаем? Неочаквани известия за опити за вход, непознати устройства, получени кодове за потвърждение, които не сте поискали, или необичайна активност в акаунта.
Как да се защитим? Използвайте уникална парола за всеки профил, мениджър на пароли и многофакторно удостоверяване или passkeys.
Подробно: Какво е credential stuffing и как откраднати пароли се използват за превземане на профили?
Какво да направим при съмнение за дигитална измама?
Независимо кой метод използват престъпниците, няколко основни правила могат да ограничат риска.
Не действайте под натиск. Измамниците често създават усещане за спешност, за да не оставят време за проверка.
Проверявайте самоличността на подателя. Познатият телефонен номер, имейл адрес или профилна снимка не са достатъчно доказателство.
Не предоставяйте пароли и кодове. Еднократните кодове могат да бъдат използвани за достъп до профил, регистрация на устройство или потвърждаване на операция.
Проверявайте интернет адресите. Не въвеждайте поверителна информация в страници, отворени чрез непроверени линкове.
Използвайте уникални пароли. Една компрометирана парола не трябва да осигурява достъп до останалите ви акаунти.
Активирайте допълнителна защита. Многофакторното удостоверяване, passkeys и хардуерните ключове могат да ограничат определени видове атаки.
Поддържайте устройствата актуални. Обновленията отстраняват известни софтуерни уязвимости.
Правете резервни копия. Съхранявайте важните си файлове в защитени независими архиви.
Къде да потърсим помощ, ако вече сме станали жертва?
При компрометирана банкова карта или съмнителна финансова операция трябва незабавно да уведомите обслужващата банка.
При превзет социален профил използвайте официалната процедура за възстановяване на съответната платформа.
Ако има съмнение, че устройството е заразено, прекратете чувствителните операции през него и потърсете надеждна техническа помощ.
При данни за престъпление можете да се обърнете към полицията или да използвате официалния портал за киберпрестъпност на ГДБОП.
Съхранявайте съобщенията, телефонните номера, интернет адресите, документите и другите доказателства за случилото се.
Важно е да не плащате на непознати лица, които обещават срещу предварително възнаграждение да възстановят откраднати средства или превзети профили.
Защо дигиталната грамотност е най-важната дългосрочна защита?
Съвременните измами непрекъснато променят формата си.
Днес престъпниците могат да използват фалшив SMS, утре – имитация на глас чрез изкуствен интелект, а след това – подправен QR код или фалшива страница за обслужване на клиенти.
Отделните технологии се развиват, но много от основните механизми остават сходни.
Измамникът се опитва да спечели доверие, да създаде тревога или да предложи привидна полза, за да ни убеди да предприемем опасно действие.
Затова не е необходимо всеки потребител да бъде специалист по киберсигурност.
Много по-важно е да познава основните признаци на злоупотреба и да има навик да проверява информацията, преди да предостави лични данни или финансови средства.
Най-добрата защита започва с един прост въпрос: мога ли независимо да проверя кой стои зад това съобщение, обаждане, сайт или предложение?
Речникът се допълва с нови понятия
Този справочник е част от образователната поредица на Influencerbg.site, посветена на дигиталната грамотност, онлайн сигурността и разпознаването на съвременните измами.
Към него ще бъдат добавяни нови термини, практически примери и връзки към подробни публикации.
Целта е информацията да бъде достъпна на едно място – както за хората, които искат бързо да разберат непознато понятие, така и за тези, които търсят по-задълбочени знания.
Запазете тази страница, за да можете да се връщате към нея, когато срещнете непознат термин или искате да проверите как действа определен вид дигитална измама.